
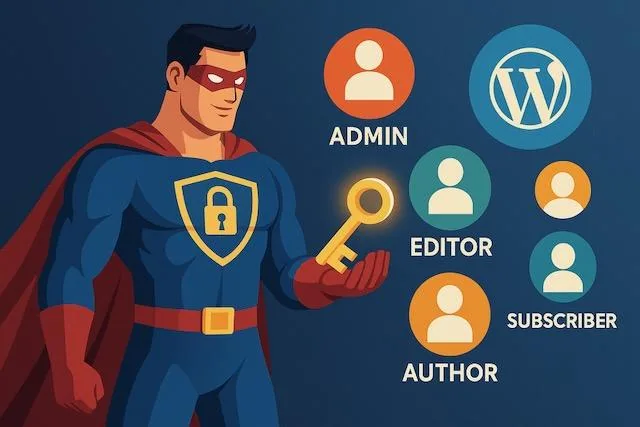
はじめに:なぜユーザー管理が重要か?
WordPressの脆弱性はソフトだけでなく「人」にもあります。
権限が大きすぎるユーザーや放置アカウントは、不正アクセスの突破口になりやすいのです。
権限の種類
- 管理者(Administrator):フル権限
- 編集者(Editor):記事の管理が可能
- 投稿者(Author):自分の記事のみ投稿可
- 寄稿者(Contributor):下書きのみ投稿可
- 購読者(Subscriber):閲覧者用
セキュリティ強化のポイント
- 最小権限の原則
→ 必要最小限の権限を付与する。 - 不要アカウント削除
→ 退職者や使用していないアカウントは削除。 - 二要素認証の導入
→ 管理者・編集者にはMFA必須化。 - 定期的なユーザー監査
→ 半年ごとにアカウント一覧をチェック。
How-To:ユーザー管理ステップ
- すべてのユーザーをリスト化
- 不要アカウントを削除
- 権限を見直し最小化
- MFAを導入
- 定期的に監査
👥
アカウント管理、放置していませんか?
Kumidiaは権限設定・アカウント整理・MFA導入をサポートし、ユーザー管理からセキュリティを強化します。
よくある質問
複数人で運営する場合、全員を管理者にしてもいいですか?
推奨しません。役割ごとに権限を分けるべきです。
アカウント削除はサイトに影響しますか?
投稿データを別のユーザーに引き継げば問題ありません。
定期監査はどのくらいの頻度ですか?
半年〜年1回が目安です。
参考資料
公開